Was ist ein VLAN? Einfach erklärt
Was ist ein VLAN? Ein VLAN ist ein virtuelles lokales Netzwerk, mit dem sich ein physisches Netzwerk logisch in mehrere voneinander getrennte Bereiche aufteilen lässt. Geräte können dadurch am selben Switch angeschlossen sein und trotzdem unterschiedlichen Netzwerken angehören. Unternehmen nutzen VLANs beispielsweise, um Arbeitsplatzrechner, Server, Gäste-WLAN, VoIP-Telefone oder Überwachungskameras voneinander zu trennen.
VLAN steht für Virtual Local Area Network. Ein VLAN benötigt also nicht zwangsläufig einen eigenen physischen Switch. Stattdessen ordnet ein Managed Switch einzelne Ports oder Datenpakete bestimmten virtuellen Netzwerken zu. Dadurch lässt sich eine vorhandene Netzwerkinfrastruktur wesentlich flexibler strukturieren.
Auch zuhause werden VLANs zunehmend interessant. Smart-Home-Geräte, IP-Kameras, Server und normale Computer müssen nicht alle im gleichen Netzwerk kommunizieren können. Mit einer sauberen VLAN-Struktur kannst du genau festlegen, welche Geräte miteinander sprechen dürfen und welche Bereiche voneinander getrennt bleiben.
| Begriff | Bedeutung |
|---|---|
| VLAN | virtuell getrenntes lokales Netzwerk |
| VLAN-ID | Nummer zur Zuordnung eines VLANs |
| Access Port | Port für normalerweise genau ein VLAN |
| Trunk Port | transportiert mehrere VLANs gleichzeitig |
| Tagged | Datenpaket enthält eine VLAN-Kennzeichnung |
| Untagged | Datenpaket verlässt den Port ohne VLAN-Tag |
| 802.1Q | Standard für VLAN-Tags in Ethernet-Netzwerken |
| Inter-VLAN Routing | Kommunikation zwischen verschiedenen VLANs über Router oder Layer-3-Switch |
Was bedeutet VLAN?
VLAN steht für Virtual Local Area Network. Ein klassisches LAN bildet einen gemeinsamen lokalen Netzwerkbereich, während ein VLAN innerhalb derselben physischen Infrastruktur mehrere logisch getrennte LANs erzeugt. Ein einzelner Managed Switch kann dadurch mehrere voneinander unabhängige Netzwerkbereiche bereitstellen.
Stell dir beispielsweise einen Switch mit 24 Ports vor. Die Ports 1 bis 8 könnten zum Büro-Netzwerk gehören, die Ports 9 bis 16 zu Überwachungskameras und die Ports 17 bis 24 zu einem Gäste-Netz. Obwohl sämtliche Geräte am gleichen Switch angeschlossen sind, behandelt der Switch sie wie getrennte Netzwerke.
Genau diese logische Trennung macht VLANs so flexibel. Neue Netzwerkbereiche lassen sich häufig konfigurieren, ohne zusätzliche Switches oder komplett getrennte Kabelinfrastrukturen aufzubauen.
Wie funktioniert ein VLAN?
Ein Managed Switch entscheidet anhand seiner Konfiguration, welchem VLAN ein angeschlossenes Gerät angehört. Der Administrator weist dafür Ports bestimmten VLANs zu oder nutzt VLAN-Tags direkt innerhalb der Ethernet-Pakete. Der Switch leitet den Datenverkehr anschließend nur innerhalb des jeweiligen virtuellen Netzwerkbereichs weiter.
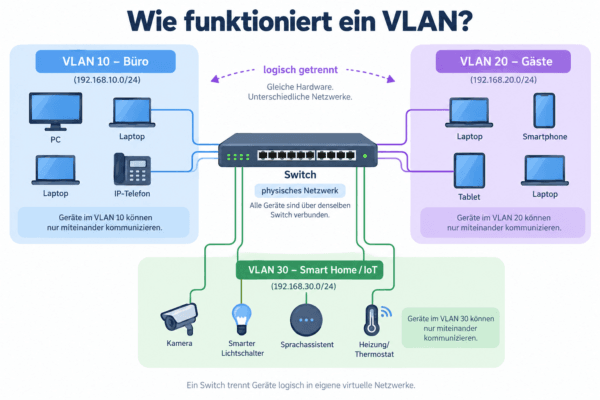
Ein Gerät in VLAN 10 kann dadurch nicht automatisch mit einem Gerät in VLAN 20 kommunizieren. Dafür benötigt das Netzwerk eine Routing-Funktion, beispielsweise einen Router, eine Firewall oder einen Layer-3-Switch. Diese Komponente kann anschließend gezielt bestimmen, welche Kommunikation zwischen den VLANs erlaubt ist.
Ein VLAN trennt also nicht die physische Verkabelung, sondern den logischen Datenverkehr. Mehrere virtuelle Netzwerke können denselben Switch, dieselben Glasfaser-Uplinks und teilweise sogar dieselben Access Points nutzen.
Was ist eine VLAN-ID?
Jedes VLAN erhält eine sogenannte VLAN-ID. Diese Nummer ermöglicht Switches und anderen Netzwerkgeräten, Datenpakete dem richtigen virtuellen Netzwerk zuzuordnen. Bei klassischem IEEE 802.1Q stehen dafür 12 Bit im Ethernet-Tag zur Verfügung.
In der Praxis verwendet man normalerweise VLAN-IDs von 1 bis 4094. Die Werte 0 und 4095 besitzen besondere beziehungsweise reservierte Bedeutungen und dienen nicht als normale VLANs. Häufig entstehen deshalb Konfigurationen wie VLAN 10 für normale Clients, VLAN 20 für Server, VLAN 30 für IoT-Geräte und VLAN 40 für Gäste.
Die Nummer selbst hat keine technische Bedeutung für den Verwendungszweck. VLAN 10 ist nicht schneller oder sicherer als VLAN 200. Eine nachvollziehbare Nummerierung erleichtert allerdings die spätere Administration erheblich.
Was ist IEEE 802.1Q?
IEEE 802.1Q beschreibt das verbreitete Verfahren zur Kennzeichnung von VLAN-Datenverkehr in Ethernet-Netzwerken. Ein Switch ergänzt dabei einen sogenannten VLAN-Tag zum Ethernet-Frame. Dieser Tag enthält unter anderem die VLAN-ID.
Damit können mehrere VLANs gleichzeitig über dieselbe physische Verbindung übertragen werden. Das ist besonders wichtig, wenn zwei Managed Switches miteinander verbunden sind oder wenn ein Access Point mehrere WLAN-Netzwerke an einen Switch weitergibt.
Ohne VLAN-Tags müsste für jedes virtuelle Netzwerk eine eigene physische Leitung verwendet werden. 802.1Q ermöglicht dagegen, zahlreiche VLANs über einen einzigen Uplink zu transportieren.
Was bedeutet Tagged und Untagged bei VLAN?
Die Begriffe Tagged und Untagged gehören zu den wichtigsten Grundlagen bei der VLAN-Konfiguration. Ein Tagged Ethernet-Frame enthält eine VLAN-Kennzeichnung nach 802.1Q. Netzwerkgeräte können dadurch erkennen, welchem VLAN das Paket angehört.
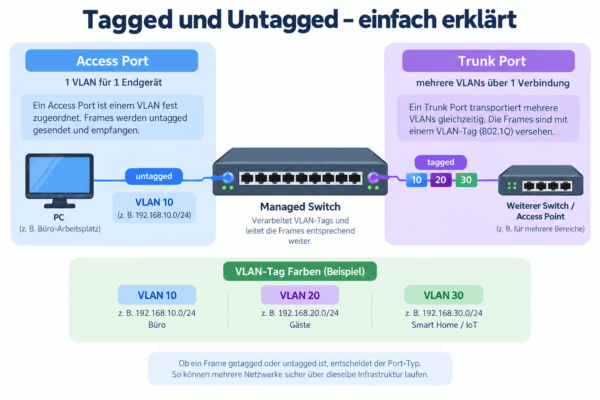
Ein Untagged Frame besitzt diese Kennzeichnung nicht. Das ist bei normalen Endgeräten häufig sinnvoll, weil ein PC, Fernseher oder eine IP-Kamera normalerweise gar nicht wissen muss, dass im Hintergrund VLANs verwendet werden. Der Switch übernimmt die Zuordnung.
Ein typischer PC-Port kann deshalb untagged zu VLAN 10 gehören. Der PC sendet normale Ethernet-Pakete und der Switch ordnet sie intern VLAN 10 zu. Ein Uplink zwischen zwei Switches kann dagegen VLAN 10, 20, 30 und 40 gleichzeitig tagged übertragen.
Was ist ein Access Port?
Ein Access Port gehört normalerweise zu einem einzigen VLAN. An diesem Anschluss hängt beispielsweise ein Arbeitsplatzrechner, Drucker, Fernseher oder eine IP-Kamera. Das Endgerät sendet und empfängt normale untagged Ethernet-Frames.
Der Switch ordnet den eingehenden Datenverkehr anhand des Ports dem konfigurierten VLAN zu. Dadurch benötigt das angeschlossene Gerät selbst keine VLAN-Konfiguration. Für typische Endgeräte ist das die einfachste Variante.
Ein Netzwerkadministrator könnte beispielsweise Port 1 bis 8 als Access Ports für VLAN 10 konfigurieren und Port 9 bis 16 VLAN 20 zuordnen. Die angeschlossenen Geräte merken von dieser logischen Trennung normalerweise nichts.
Was ist ein Trunk Port?
Ein Trunk Port transportiert mehrere VLANs über eine einzige physische Verbindung. Dazu versieht der Switch die entsprechenden Frames mit VLAN-Tags. Auf der Gegenstelle erkennt ein weiterer Switch, Router oder Access Point anhand dieser Tags wieder die jeweiligen Netzwerkbereiche.
Trunks kommen besonders häufig zwischen mehreren Switches zum Einsatz. Statt beispielsweise vier Kabel für vier VLANs zu verlegen, können alle vier VLANs über einen schnellen Uplink übertragen werden. Für solche Uplinks eignen sich bei höheren Bandbreiten auch SFP- oder SFP+-Verbindungen, deren Funktionsweise wir in unserem Artikel SFP Switch ausführlich erklären.
Auch moderne WLAN Access Points verwenden häufig Trunk-Verbindungen. Ein Access Point kann beispielsweise drei SSIDs ausstrahlen und jede SSID einem eigenen VLAN zuordnen.
Access Port und Trunk Port im Vergleich
Access und Trunk erfüllen unterschiedliche Aufgaben. Ein Access Port verbindet normalerweise ein gewöhnliches Endgerät mit genau einem VLAN. Ein Trunk verbindet dagegen Netzwerkkomponenten und transportiert mehrere VLANs gleichzeitig.
| Merkmal | Access Port | Trunk Port |
|---|---|---|
| Anzahl VLANs | meist eines | mehrere |
| VLAN-Tags | für Endgerät normalerweise nicht sichtbar | normalerweise Tagged Traffic |
| Typisches Gerät | PC, Kamera, Drucker | Switch, Router, Access Point |
| Konfiguration am Endgerät | meist nicht notwendig | Gegenstelle muss VLANs verstehen |
| Typischer Einsatz | Endgeräte | Netzwerk-Uplinks |
Eine saubere Unterscheidung dieser beiden Port-Typen verhindert viele typische VLAN-Probleme.
Was ist PVID bei VLAN?
Bei vielen Managed Switches taucht zusätzlich der Begriff PVID auf. PVID steht für Port VLAN ID. Sie bestimmt vereinfacht gesagt, welchem VLAN der Switch ungetaggte Pakete zuordnet, die an einem bestimmten Port eintreffen.
Ist beispielsweise an einem Port PVID 20 konfiguriert, ordnet der Switch dort eintreffende untagged Frames VLAN 20 zu. Das spielt vor allem bei Access Ports und bei manchen Trunk-Konfigurationen eine Rolle.
Die Benutzeroberflächen verschiedener Switch-Hersteller verwenden allerdings unterschiedliche Begriffe. Manche sprechen von Access VLAN, andere von PVID, Native VLAN oder Untagged VLAN. Deshalb sollte man nicht nur auf die Bezeichnung achten, sondern verstehen, wie der jeweilige Switch eingehenden und ausgehenden Traffic behandelt.
Was ist ein Native VLAN?
Bei bestimmten Trunk-Konfigurationen kann ein VLAN untagged über die Verbindung laufen. Dieses VLAN wird häufig als Native VLAN bezeichnet. Andere VLANs auf demselben Trunk tragen dagegen einen 802.1Q-Tag.
Das Konzept stammt insbesondere aus bestimmten Switch-Umgebungen und sollte bewusst konfiguriert werden. Unterschiedliche Native-VLAN-Einstellungen auf beiden Seiten eines Links können zu schwer nachvollziehbaren Netzwerkproblemen führen.
Für einfache Heimnetzwerke ist es oft übersichtlicher, möglichst klar festzulegen, welche VLANs tagged und welche untagged laufen. Eine saubere Dokumentation der Switch-Ports hilft dabei enorm.
Was ist der Unterschied zwischen VLAN und Subnetz?
VLAN und Subnetz werden häufig gemeinsam verwendet, sind aber nicht dasselbe. Ein VLAN arbeitet auf Layer 2 des Netzwerkmodells und trennt Ethernet-Broadcast-Domänen. Ein IP-Subnetz gehört dagegen zu Layer 3 und beschreibt einen bestimmten IP-Adressbereich.
In der Praxis erhält jedes VLAN normalerweise ein eigenes IP-Subnetz. VLAN 10 könnte beispielsweise das Netz 192.168.10.0/24 verwenden, während VLAN 20 192.168.20.0/24 nutzt. Dadurch lässt sich die Struktur leicht erkennen und routen.
Technisch sollte man die beiden Begriffe trotzdem auseinanderhalten. VLAN 10 bezeichnet die logische Ethernet-Zuordnung, während 192.168.10.0/24 den dazugehörigen IP-Adressbereich beschreibt.
Können verschiedene VLANs miteinander kommunizieren?
Nicht direkt auf Layer 2. Geräte in unterschiedlichen VLANs befinden sich in getrennten Broadcast-Domänen. Damit Daten zwischen den VLANs fließen können, benötigt das Netzwerk einen Router oder einen Layer-3-Switch.
Diesen Vorgang nennt man Inter-VLAN Routing. Der Router besitzt beispielsweise für VLAN 10 und VLAN 20 jeweils eine Schnittstelle beziehungsweise virtuelle Schnittstelle und leitet Daten zwischen beiden Netzen weiter. Über Firewall-Regeln lässt sich anschließend bestimmen, welche Verbindungen erlaubt sind.
Dadurch entsteht ein großer Vorteil von VLANs. Du kannst Bereiche logisch trennen und anschließend sehr genau festlegen, welche Kommunikation trotzdem möglich bleibt.
Was ist Inter-VLAN Routing?
Inter-VLAN Routing beschreibt den Datenverkehr zwischen zwei oder mehreren VLANs. Ein Router, eine Firewall oder ein Layer-3-Switch übernimmt dabei die Vermittlung zwischen den unterschiedlichen IP-Netzen. Ohne diese Routing-Funktion bleiben die VLANs voneinander getrennt.
Ein Beispiel: Dein PC befindet sich in VLAN 10, während dein NAS in VLAN 20 liegt. Damit der PC auf das NAS zugreifen kann, muss der Router den Verkehr zwischen beiden Netzen weiterleiten. Eine Firewall-Regel könnte diesen Zugriff erlauben, gleichzeitig aber verhindern, dass Geräte aus einem IoT-VLAN auf den PC zugreifen.
Damit wird aus einer einfachen Netzwerksegmentierung eine kontrollierbare Sicherheitsarchitektur.
Braucht man für VLAN einen Managed Switch?
Für eine typische VLAN-Konfiguration benötigst du einen Managed Switch oder zumindest einen sogenannten Smart Managed Switch mit VLAN-Unterstützung. Ein einfacher Unmanaged Switch bietet normalerweise keine Möglichkeit, Ports verschiedenen VLANs zuzuordnen oder 802.1Q-Tags gezielt zu konfigurieren.
Managed Switches ermöglichen zusätzlich Funktionen wie Link Aggregation, Spanning Tree, Port Monitoring und teilweise Layer-3-Routing. Für ein kleines Heimnetz reicht häufig bereits ein kompakter Smart Managed Switch mit 802.1Q-Unterstützung.
Gerade bei IP-Kameras oder Access Points kann sich ein Managed PoE Switch anbieten. Er übernimmt dann gleichzeitig Netzwerksegmentierung und Stromversorgung der angeschlossenen Geräte.
Braucht man für VLAN einen speziellen Router?
Der Router muss VLANs unterstützen, wenn er zwischen den VLANs routen oder für mehrere VLANs DHCP bereitstellen soll. Ein einfacher Provider-Router bietet diese Funktionen nicht immer. Leistungsfähigere Router, Firewalls und Systeme wie pfSense, OPNsense oder verschiedene Business-Router können dagegen mehrere VLAN-Interfaces verwalten.
Der Router erhält dann beispielsweise für VLAN 10 die Adresse 192.168.10.1 und für VLAN 20 192.168.20.1. Gleichzeitig kann er für jedes Netz einen eigenen DHCP-Bereich bereitstellen. Über Firewall-Regeln bestimmt er anschließend, welche Netzwerke miteinander kommunizieren dürfen.
Wer VLANs ernsthaft nutzen möchte, sollte deshalb nicht nur den Switch betrachten. Router, Access Points und gegebenenfalls weitere Netzwerkgeräte müssen ebenfalls zur geplanten Struktur passen.
VLAN im Heimnetz: Lohnt sich das?
VLANs sind längst nicht nur für Unternehmen interessant. Auch in einem größeren Heimnetz sammeln sich inzwischen zahlreiche Geräte mit sehr unterschiedlichen Aufgaben. PCs, Smartphones, Fernseher, Sprachassistenten, Smart-Home-Geräte, Kameras, Server und Gäste befinden sich ohne Segmentierung häufig im selben Netzwerk.
Eine mögliche Aufteilung könnte so aussehen:
| VLAN | Beispiel | Geräte |
|---|---|---|
| VLAN 10 | Hauptnetz | PCs, Smartphones |
| VLAN 20 | Server | NAS, Proxmox, Homeserver |
| VLAN 30 | IoT | Smart Home, Fernseher |
| VLAN 40 | Kameras | IP-Kameras |
| VLAN 50 | Gäste | Besuchergeräte |
Diese Struktur ist natürlich nur ein Beispiel. Entscheidend ist, dass die Aufteilung zur eigenen Infrastruktur passt und nicht unnötig kompliziert wird.
VLAN für Smart Home und IoT
Smart-Home-Geräte gehören zu den häufigsten Gründen, warum private Nutzer über VLANs nachdenken. Viele IoT-Geräte benötigen hauptsächlich Zugang zum Internet und müssen nicht direkt mit jedem Computer im Heimnetz kommunizieren. Ein eigenes IoT-VLAN kann diese Geräte deshalb vom Hauptnetz trennen.
Das bedeutet allerdings nicht, dass sämtliche Kommunikation automatisch blockiert werden sollte. Manche Smart-Home-Systeme benötigen lokale Verbindungen zu Steuerzentralen, Smartphones oder Servern. Firewall-Regeln müssen deshalb passend zur verwendeten Technik eingerichtet werden.
Wer beispielsweise eine lokale Smart-Home-Zentrale betreibt, kann den Server gezielt erreichbar machen und andere Verbindungen blockieren. Informationen zu entsprechenden Steuerlösungen findest du auch in unserem Artikel über Smart Home Panels.
VLAN für IP-Kameras
IP-Kameras eignen sich besonders gut für ein eigenes VLAN. Die Kameras müssen häufig lediglich mit einem NVR, NAS oder Überwachungsserver kommunizieren. Ein direkter Zugriff auf Arbeitsplatzrechner oder andere private Geräte ist normalerweise nicht erforderlich.
Ein Kamera-VLAN kann deshalb so konfiguriert werden, dass die Geräte nur auf den Aufnahme-Server zugreifen dürfen. Je nach System lässt sich sogar der direkte Internetzugang vollständig sperren. Das reduziert unnötige Kommunikationsmöglichkeiten innerhalb des Heimnetzes.
Wer mehrere Kameras betreibt, verwendet häufig PoE zur Stromversorgung. Ein PoE Switch mit VLAN-Unterstützung eignet sich dann besonders gut, weil Netzwerk, Segmentierung und Stromversorgung über dieselbe Infrastruktur laufen.
VLAN für Gäste-WLAN
Ein Gäste-WLAN gehört zu den klassischen VLAN-Anwendungen. Besucher sollen das Internet nutzen können, benötigen aber normalerweise keinen Zugriff auf NAS, Drucker, Server oder Smart-Home-Geräte.
Der Access Point ordnet die Gäste-SSID beispielsweise VLAN 50 zu. Über den Trunk zum Switch gelangt der Traffic anschließend zum Router. Dort erlaubt eine Firewall-Regel den Internetzugang und blockiert gleichzeitig Verbindungen zu den internen Netzen.
Viele moderne Access Points können mehrere SSIDs gleichzeitig verschiedenen VLANs zuweisen. Dadurch lassen sich Haupt-WLAN, IoT-WLAN und Gäste-WLAN über denselben Access Point betreiben.
Mehrere WLANs mit VLANs betreiben
VLANs und WLAN ergänzen sich sehr gut. Ein moderner Access Point kann beispielsweise drei drahtlose Netzwerke bereitstellen:
Privat → VLAN 10
Smart Home → VLAN 30
Gäste → VLAN 50
Zwischen Access Point und Managed Switch reicht trotzdem eine einzige Ethernet-Leitung. Der Access Point versieht die Daten der jeweiligen SSID mit dem passenden VLAN-Tag und überträgt alle Netze gemeinsam über einen Trunk.
Wichtig ist allerdings, dass sowohl Access Point als auch Switch 802.1Q unterstützen. Ein einfacher Consumer-Repeater bietet diese Möglichkeiten normalerweise nicht.
VLAN über mehrere Switches
VLANs können problemlos über mehrere Managed Switches hinweg bestehen. Dafür verbindet man die Switches über einen Trunk und erlaubt auf diesem Link alle benötigten VLANs.
Switch A kann beispielsweise VLAN 10, 20 und 30 über einen einzigen Uplink zu Switch B transportieren. Am zweiten Switch lassen sich die VLANs anschließend wieder einzelnen Access Ports zuordnen. Dadurch bleibt die logische Netzwerkstruktur auch über mehrere Räume, Etagen oder Gebäude hinweg erhalten.
Bei vielen Endgeräten kann ein schneller 10-Gigabit-Uplink sinnvoll sein. SFP Switches bieten dafür häufig SFP+-Ports, über die mehrere VLANs gemeinsam mit hoher Bandbreite übertragen werden können.
VLAN über eine WLAN Bridge
Auch eine WLAN Bridge kann unter bestimmten Voraussetzungen VLAN-Traffic transportieren. Dafür muss die Bridge Ethernet-Frames einschließlich der 802.1Q-Tags transparent weiterleiten. Nicht jedes Gerät unterstützt das zuverlässig.
Das kann beispielsweise interessant sein, wenn zwischen zwei Gebäuden keine Kabelverbindung möglich ist. Im Haupthaus befinden sich mehrere VLANs und die Funkbrücke transportiert diese zu einem Managed Switch im Nebengebäude.
Vor dem Kauf sollte deshalb ausdrücklich geprüft werden, ob die eingesetzte Bridge VLAN-Passthrough beziehungsweise transparente 802.1Q-Übertragung unterstützt. Sonst können VLAN-Tags auf der Funkstrecke verloren gehen.
VLAN und Proxmox
Virtualisierung ist ein weiterer typischer Anwendungsbereich für VLANs. Ein Proxmox-Server kann über einen einzelnen Netzwerkanschluss mehrere VLANs empfangen und diese anschließend verschiedenen virtuellen Maschinen oder Containern zuweisen.
Ein Server könnte beispielsweise gleichzeitig virtuelle Systeme in VLAN 10, 20 und 30 betreiben. Dafür muss die Verbindung zwischen Switch und Proxmox-Host als Trunk konfiguriert sein. Innerhalb von Proxmox lassen sich die VLAN-IDs anschließend den jeweiligen virtuellen Interfaces zuordnen.
Gerade in einem Homelab entsteht dadurch eine sehr flexible Infrastruktur. Weitere Hardware-Aspekte behandeln wir in unserem Artikel Mini PC für Proxmox.
Erhöht ein VLAN die Sicherheit?
Ein VLAN verbessert zunächst die Netzwerksegmentierung. Geräte befinden sich nicht mehr automatisch in derselben Broadcast-Domäne und können ohne Routing nicht direkt miteinander kommunizieren. Das schafft eine wichtige Grundlage für eine sicherere Netzwerkstruktur.
Ein VLAN allein ersetzt allerdings keine Firewall. Sobald ein Router Verkehr zwischen den VLANs erlaubt, können Geräte wieder miteinander kommunizieren. Entscheidend sind deshalb die Regeln auf der Routing- beziehungsweise Firewall-Ebene.
VLANs sollte man daher nicht als vollständige Sicherheitslösung betrachten. Sie ermöglichen vielmehr, Netzwerkbereiche sauber zu trennen und anschließend gezielte Zugriffsregeln umzusetzen.
Ist ein VLAN komplett sicher getrennt?
Eine korrekt konfigurierte VLAN-Struktur bietet eine starke logische Trennung innerhalb eines Ethernet-Netzwerks. Trotzdem sollte man VLANs nicht mit einer vollständigen physischen Trennung gleichsetzen. Mehrere VLANs nutzen weiterhin dieselbe Switch-Hardware und häufig dieselben Uplinks.
Fehlkonfigurationen können außerdem Sicherheitsprobleme verursachen. Falsch eingerichtete Trunks, unnötig erlaubte VLANs oder unpassende Native-VLAN-Einstellungen sollte man deshalb vermeiden.
Für besonders sensible Systeme kann eine physische Trennung weiterhin sinnvoll sein. Im normalen Unternehmens- und Heimnetz stellt VLAN-Segmentierung jedoch eine sehr etablierte und praktische Methode dar.
Macht ein VLAN das Netzwerk langsamer?
Ein VLAN verursacht normalerweise keinen spürbaren Leistungsverlust. Der zusätzliche 802.1Q-Tag umfasst nur wenige Bytes und moderne Switches verarbeiten VLAN-Traffic direkt in Hardware.
Interessanter wird die Performance beim Inter-VLAN Routing. Muss sehr viel Datenverkehr zwischen zwei VLANs fließen, übernimmt Router, Firewall oder Layer-3-Switch diese Aufgabe. Eine langsame Routing-Hardware kann dann zum Flaschenhals werden.
Wer beispielsweise einen Server mit 10 Gbit/s in einem anderen VLAN betreibt, benötigt auch eine Routing-Infrastruktur, die diese Geschwindigkeit verarbeiten kann. Innerhalb desselben VLANs leitet der Switch den Traffic dagegen direkt weiter.
Was ist ein Management VLAN?
Ein Management VLAN dient ausschließlich der Verwaltung von Netzwerkgeräten. Dort befinden sich beispielsweise die administrativen IP-Adressen von Switches, Access Points oder anderen Infrastrukturkomponenten.
Normale Clients benötigen in der Regel keinen direkten Zugriff auf diese Verwaltungsoberflächen. Deshalb kann man das Management VLAN so konfigurieren, dass nur bestimmte Administratorgeräte darauf zugreifen dürfen.
Gerade in größeren Netzwerken erhöht diese Trennung die Übersichtlichkeit. Gleichzeitig reduziert sie die Zahl der Geräte, die überhaupt eine Verbindung zur Administration der Infrastruktur herstellen können.
Was ist ein Voice VLAN?
Ein Voice VLAN trennt VoIP-Telefone vom normalen Datenverkehr. Unternehmen können dadurch Sprachgeräte leichter verwalten und bestimmte Netzwerkregeln speziell für Telefonie anwenden.
Viele Managed Switches unterstützen Voice VLANs direkt. Teilweise erkennen sie kompatible Telefone automatisch oder arbeiten mit speziellen Port-Konfigurationen, wenn PC und VoIP-Telefon denselben physischen Anschluss nutzen.
Für ein normales Heimnetz spielt diese Funktion meist keine Rolle. In Büroumgebungen ist sie dagegen weit verbreitet.
Was ist VLAN 1?
VLAN 1 ist bei vielen Switches das standardmäßig vorhandene VLAN. Neue Ports gehören häufig zunächst zu VLAN 1, solange der Administrator keine andere Konfiguration vornimmt.
In professionell strukturierten Netzwerken verwendet man VLAN 1 häufig nicht für normale produktive Geräte. Stattdessen entstehen eigene VLANs für Clients, Server, Management und andere Bereiche. Das erleichtert die Übersicht und reduziert Abhängigkeiten von Standardeinstellungen.
Ob und wie VLAN 1 behandelt werden sollte, hängt allerdings vom verwendeten Hersteller und Netzwerkdesign ab.
Wie richtet man ein VLAN ein?
Die genaue Einrichtung unterscheidet sich zwischen Switches und Routern. Das Grundprinzip bleibt jedoch fast immer gleich. Zunächst legst du die benötigten VLANs mit ihren IDs fest und entscheidest anschließend, welche Geräte zu welchem Netzwerk gehören.
Ein typischer Ablauf sieht so aus:
- VLANs und VLAN-IDs planen
- VLANs im Managed Switch anlegen
- Access Ports den jeweiligen VLANs zuordnen
- Trunk Ports für Switches, Router und Access Points konfigurieren
- VLAN-Interfaces im Router anlegen
- für jedes VLAN einen eigenen IP-Bereich festlegen
- DHCP konfigurieren
- Firewall-Regeln zwischen den VLANs erstellen
- Verbindung der einzelnen Bereiche testen
- Konfiguration dokumentieren
Eine saubere Planung vor der Einrichtung verhindert später viel unnötige Fehlersuche.
Beispiel für eine einfache VLAN-Konfiguration zuhause
Eine übersichtliche Heimnetzstruktur muss nicht aus zehn verschiedenen VLANs bestehen. Bereits drei oder vier Bereiche können sinnvoll sein.
Ein mögliches Beispiel wäre:
| VLAN-ID | Name | IP-Netz | Zweck |
|---|---|---|---|
| 10 | LAN | 192.168.10.0/24 | PCs und Smartphones |
| 20 | Server | 192.168.20.0/24 | NAS und Homeserver |
| 30 | IoT | 192.168.30.0/24 | Smart-Home-Geräte |
| 40 | Gäste | 192.168.40.0/24 | Gäste-WLAN |
Der Router übernimmt anschließend das Routing und die Firewall-Regeln. PCs aus VLAN 10 könnten beispielsweise auf den Server in VLAN 20 zugreifen, während Geräte aus VLAN 30 ausschließlich Internetzugang erhalten.
Damit bleibt die Konfiguration überschaubar und bringt trotzdem einen deutlichen strukturellen Vorteil.
Typische Fehler bei VLANs
Viele VLAN-Probleme entstehen nicht durch die Technik selbst, sondern durch widersprüchliche Port-Konfigurationen. Besonders Tagged, Untagged und PVID sorgen bei Einsteigern häufig für Verwirrung.
Typische Fehler sind:
- VLAN am Switch nicht angelegt
- falsche PVID am Access Port
- VLAN auf einem Trunk nicht erlaubt
- eine Seite des Links Tagged, die andere Untagged
- Router besitzt kein Interface für das VLAN
- DHCP für das VLAN fehlt
- Firewall blockiert unerwartet den Verkehr
- Access Point ordnet die SSID dem falschen VLAN zu
- Native VLAN unterscheidet sich auf beiden Seiten
- Unmanaged Switch verändert beziehungsweise unterstützt die geplante Struktur nicht korrekt
Wer Ports und VLAN-IDs sauber dokumentiert, kann solche Probleme wesentlich schneller eingrenzen.
VLAN funktioniert nicht: Wo solltest du suchen?
Beginne bei einem betroffenen Endgerät. Prüfe zunächst, ob es überhaupt eine IP-Adresse aus dem erwarteten Subnetz erhält. Fehlt eine Adresse vollständig, liegt das Problem häufig bei Port-Zuordnung, DHCP oder Trunk.
Erhält der Client eine korrekte IP-Adresse, sollte anschließend das Gateway getestet werden. Funktioniert das Gateway, aber kein Zugriff auf andere VLANs, liegt die Ursache häufig bei Routing oder Firewall-Regeln.
Bei mehreren Switches lohnt sich außerdem ein Blick auf alle Trunk-Verbindungen. Das entsprechende VLAN muss auf jedem Link zwischen Client und Router vorhanden sein.
Braucht man VLAN zuhause wirklich?
Nicht jedes Heimnetz benötigt VLANs. Wer lediglich Router, zwei Computer, Fernseher und einige Smartphones verwendet, gewinnt durch zusätzliche Segmentierung möglicherweise wenig. Die Konfiguration würde das Netzwerk dann lediglich komplizierter machen.
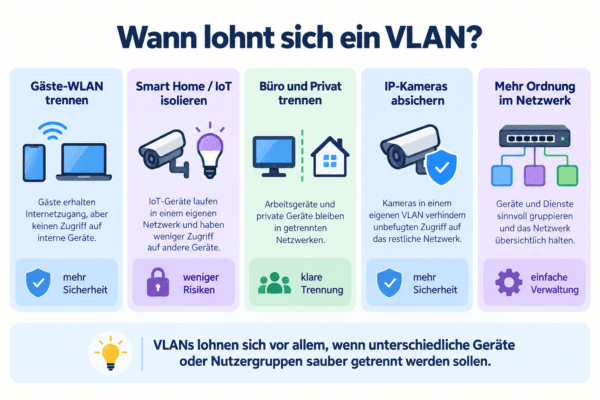
Interessanter werden VLANs bei vielen Smart-Home-Geräten, Kameras, Servern, mehreren Access Points oder einem Homelab. Dort lassen sich verschiedene Gerätetypen sauber trennen und Zugriffe gezielt kontrollieren.
Die Technik sollte deshalb einem konkreten Zweck dienen. VLANs nur einzurichten, weil der Switch sie unterstützt, bringt keinen automatischen Vorteil.
Vorteile von VLANs
VLANs ermöglichen eine sehr flexible Strukturierung bestehender Netzwerke. Mehrere logische Bereiche können dieselbe Verkabelung und Switch-Infrastruktur verwenden, ohne dass sämtliche Geräte miteinander verbunden sein müssen. Änderungen lassen sich außerdem oft rein über die Konfiguration durchführen.
Zu den wichtigsten Vorteilen gehören:
- logische Trennung verschiedener Gerätetypen
- mehrere Netzwerke auf derselben Hardware
- bessere Übersicht bei größeren Netzwerken
- getrenntes Gäste-WLAN
- separate Netze für IoT und Kameras
- gezielte Firewall-Regeln zwischen Netzwerkbereichen
- flexible Verteilung über mehrere Switches
- gemeinsame Nutzung schneller Uplinks
- weniger Broadcast-Traffic pro VLAN
Besonders in Kombination mit Managed Switches und einer leistungsfähigen Firewall entstehen sehr flexible Netzwerkstrukturen.
Nachteile von VLANs
Mit zusätzlichen VLANs steigt gleichzeitig die Komplexität. Statt nur eines IP-Netzes müssen mehrere Subnetze, DHCP-Bereiche, Trunks und Firewall-Regeln verwaltet werden. Fehler bei der Konfiguration können dazu führen, dass Geräte plötzlich nicht mehr erreichbar sind.
Auch nicht jedes Consumer-Gerät unterstützt VLANs. Router und Access Points aus einfachen Heimnetz-Sets bieten häufig nur eingeschränkte Konfigurationsmöglichkeiten. Wer VLANs vollständig nutzen möchte, benötigt deshalb geeignete Netzwerkhardware.
Für kleine Netzwerke sollte die Segmentierung daher nicht unnötig kompliziert ausfallen. Wenige logisch aufgebaute VLANs sind häufig sinnvoller als eine extrem kleinteilige Struktur.
Häufige Fragen zu VLAN (FAQ)
Was ist ein VLAN einfach erklärt?
Ein VLAN ist ein virtuelles lokales Netzwerk. Es ermöglicht, einen physischen Switch beziehungsweise eine gemeinsame Netzwerkinfrastruktur in mehrere logisch getrennte Netzwerke aufzuteilen.
Wofür steht VLAN?
VLAN steht für Virtual Local Area Network.
Wozu braucht man VLAN?
VLANs trennen beispielsweise Computer, Server, Smart-Home-Geräte, Gäste oder IP-Kameras voneinander. Dadurch lässt sich ein Netzwerk übersichtlicher strukturieren und der Zugriff zwischen verschiedenen Bereichen kontrollieren.
Braucht man für VLAN einen Managed Switch?
Für eine gezielte VLAN-Konfiguration benötigst du normalerweise einen Managed oder Smart Managed Switch mit Unterstützung für IEEE 802.1Q.
Was ist eine VLAN-ID?
Eine VLAN-ID ist die Nummer, anhand der Netzwerkgeräte ein VLAN erkennen. Typische nutzbare VLAN-IDs liegen zwischen 1 und 4094.
Was bedeutet Tagged bei VLAN?
Tagged bedeutet, dass ein Ethernet-Frame eine VLAN-Kennzeichnung enthält. Dadurch können mehrere VLANs gemeinsam über eine Leitung übertragen werden.
Was bedeutet Untagged bei VLAN?
Ein untagged Frame enthält keinen VLAN-Tag. Das ist beispielsweise bei gewöhnlichen Endgeräten üblich, die an einem Access Port hängen.
Was ist ein VLAN Trunk?
Ein Trunk ist eine Netzwerkverbindung, über die mehrere VLANs gleichzeitig übertragen werden. Typische Trunks verbinden Switches, Router oder Access Points miteinander.
Was ist ein VLAN Access Port?
Ein Access Port verbindet normalerweise ein Endgerät mit einem einzelnen VLAN. Das Gerät selbst muss dabei keine VLAN-Tags verarbeiten.
Was bedeutet PVID?
PVID steht für Port VLAN ID. Sie bestimmt bei vielen Switches, welchem VLAN untagged eingehender Traffic eines Ports zugeordnet wird.
Was ist der Unterschied zwischen VLAN und Subnetz?
Ein VLAN trennt Netzwerkverkehr auf Layer 2. Ein Subnetz beschreibt dagegen einen IP-Adressbereich auf Layer 3. In der Praxis erhält jedes VLAN normalerweise ein eigenes Subnetz.
Können zwei VLANs miteinander kommunizieren?
Ja, allerdings benötigen sie dafür einen Router, eine Firewall oder einen Layer-3-Switch. Dieser Vorgang heißt Inter-VLAN Routing.
Ist VLAN eine Firewall?
Nein. Ein VLAN sorgt für Netzwerksegmentierung. Firewall-Regeln bestimmen anschließend, welche Verbindungen zwischen verschiedenen VLANs erlaubt sind.
Macht VLAN das Netzwerk langsamer?
Normalerweise nicht. Moderne Managed Switches verarbeiten VLAN-Tags direkt in Hardware. Beim Inter-VLAN Routing kann allerdings die Leistung des Routers oder der Firewall relevant werden.
Kann man VLAN über WLAN nutzen?
Ja. Geeignete Access Points können verschiedene WLAN-SSIDs unterschiedlichen VLANs zuordnen und diese über einen Trunk zum Switch übertragen.
Kann man VLAN über Glasfaser übertragen?
Ja. VLAN-Tags funktionieren unabhängig davon, ob die Ethernet-Verbindung über Kupfer oder Glasfaser läuft. Ein SFP+-Uplink kann beispielsweise zahlreiche VLANs gleichzeitig transportieren.
Kann man VLAN mit einem PoE Switch nutzen?
Ja, sofern der PoE Switch Managed-VLAN-Funktionen unterstützt. Dadurch lassen sich beispielsweise Kameras und Access Points gleichzeitig mit Strom versorgen und unterschiedlichen VLANs zuordnen.
Lohnt sich VLAN zuhause?
Bei Smart Home, IP-Kameras, Homelab, Gäste-WLAN oder mehreren Servern kann VLAN sehr sinnvoll sein. Für ein kleines Heimnetz mit wenigen Geräten ist die zusätzliche Komplexität dagegen nicht immer notwendig.
Fazit: Was ist ein VLAN?
Was ist ein VLAN? Ein VLAN ist ein virtuelles lokales Netzwerk, das eine gemeinsame physische Netzwerkinfrastruktur in mehrere logisch voneinander getrennte Bereiche aufteilt. Geräte können am selben Managed Switch angeschlossen sein und trotzdem unterschiedlichen Netzwerken angehören. Die Zuordnung erfolgt über Switch-Ports und VLAN-Tags nach IEEE 802.1Q.
Besonders praktisch sind VLANs für die Trennung von normalen Clients, Servern, Smart-Home-Geräten, IP-Kameras und Gäste-WLANs. Trunk-Verbindungen ermöglichen gleichzeitig, mehrere VLANs über einen einzigen Uplink zwischen Switches, Routern und Access Points zu transportieren. Dadurch bleibt die physische Verkabelung überschaubar.
Für die Kommunikation zwischen verschiedenen VLANs benötigt das Netzwerk zusätzlich einen Router, eine Firewall oder einen Layer-3-Switch. Über passende Regeln lässt sich anschließend sehr genau bestimmen, welche Netzwerkbereiche miteinander kommunizieren dürfen. VLANs sind damit keine eigenständige Firewall, bilden aber eine wichtige Grundlage für ein sauber strukturiertes und kontrollierbares Netzwerk.